반응형
문제는 다음과 같다.

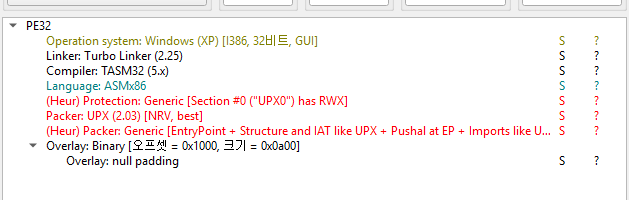
DIE로 열어보니 UPX 패킹이 되어있다.
패킹을 해제한 후 StolenByte를 찾아서 정확한 OEP를 찾으면 된다.
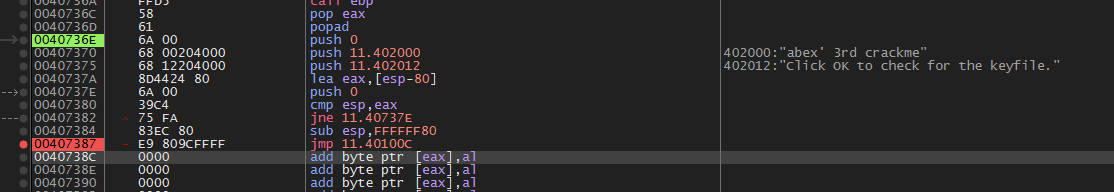
popad위치에 도달하니 프로그램을 처음 시작시 나오는 메시지 박스 안의 내용들이 보인다.
저 부분이 StolenByte로 의심된다.
우선 jmp문을 통해서 EP로 가보자.

역시나 매개변수가 하나밖에 보이지 않는다.
그러므로 이전에 40736e ~ 407375까지의 코드가 StolenByte이다.
그러면 이 Stolenbyte만 따로 구하면 6A0068002040006812204000 이다.
그러면 Original Entry Point, OEP는 이 Stolenbyte크기 만큼이 40100C위치에 있었다는 가정하에 Stolenbyte의 사이즈인 12바이트 만큼을 빼주면 00401000 이 나온다.
정답은 004010006A0068002040006812204000 이다.
9번과 거의 동일한 문제인것 같다.
반응형


